UEFI'de CVE-2026-97631 açığı: PXE ağ önyüklemesi kullanan sunucular risk altında
EDK II tabanlı UEFI yazılımlarının PXE sürücüsündeki arabellek taşması, yerel ağdaki saldırganlara kapı aralıyor. Yama yayımlandı, ancak cihazlara ulaşması aylar sürecek.
· 2 dk okuma
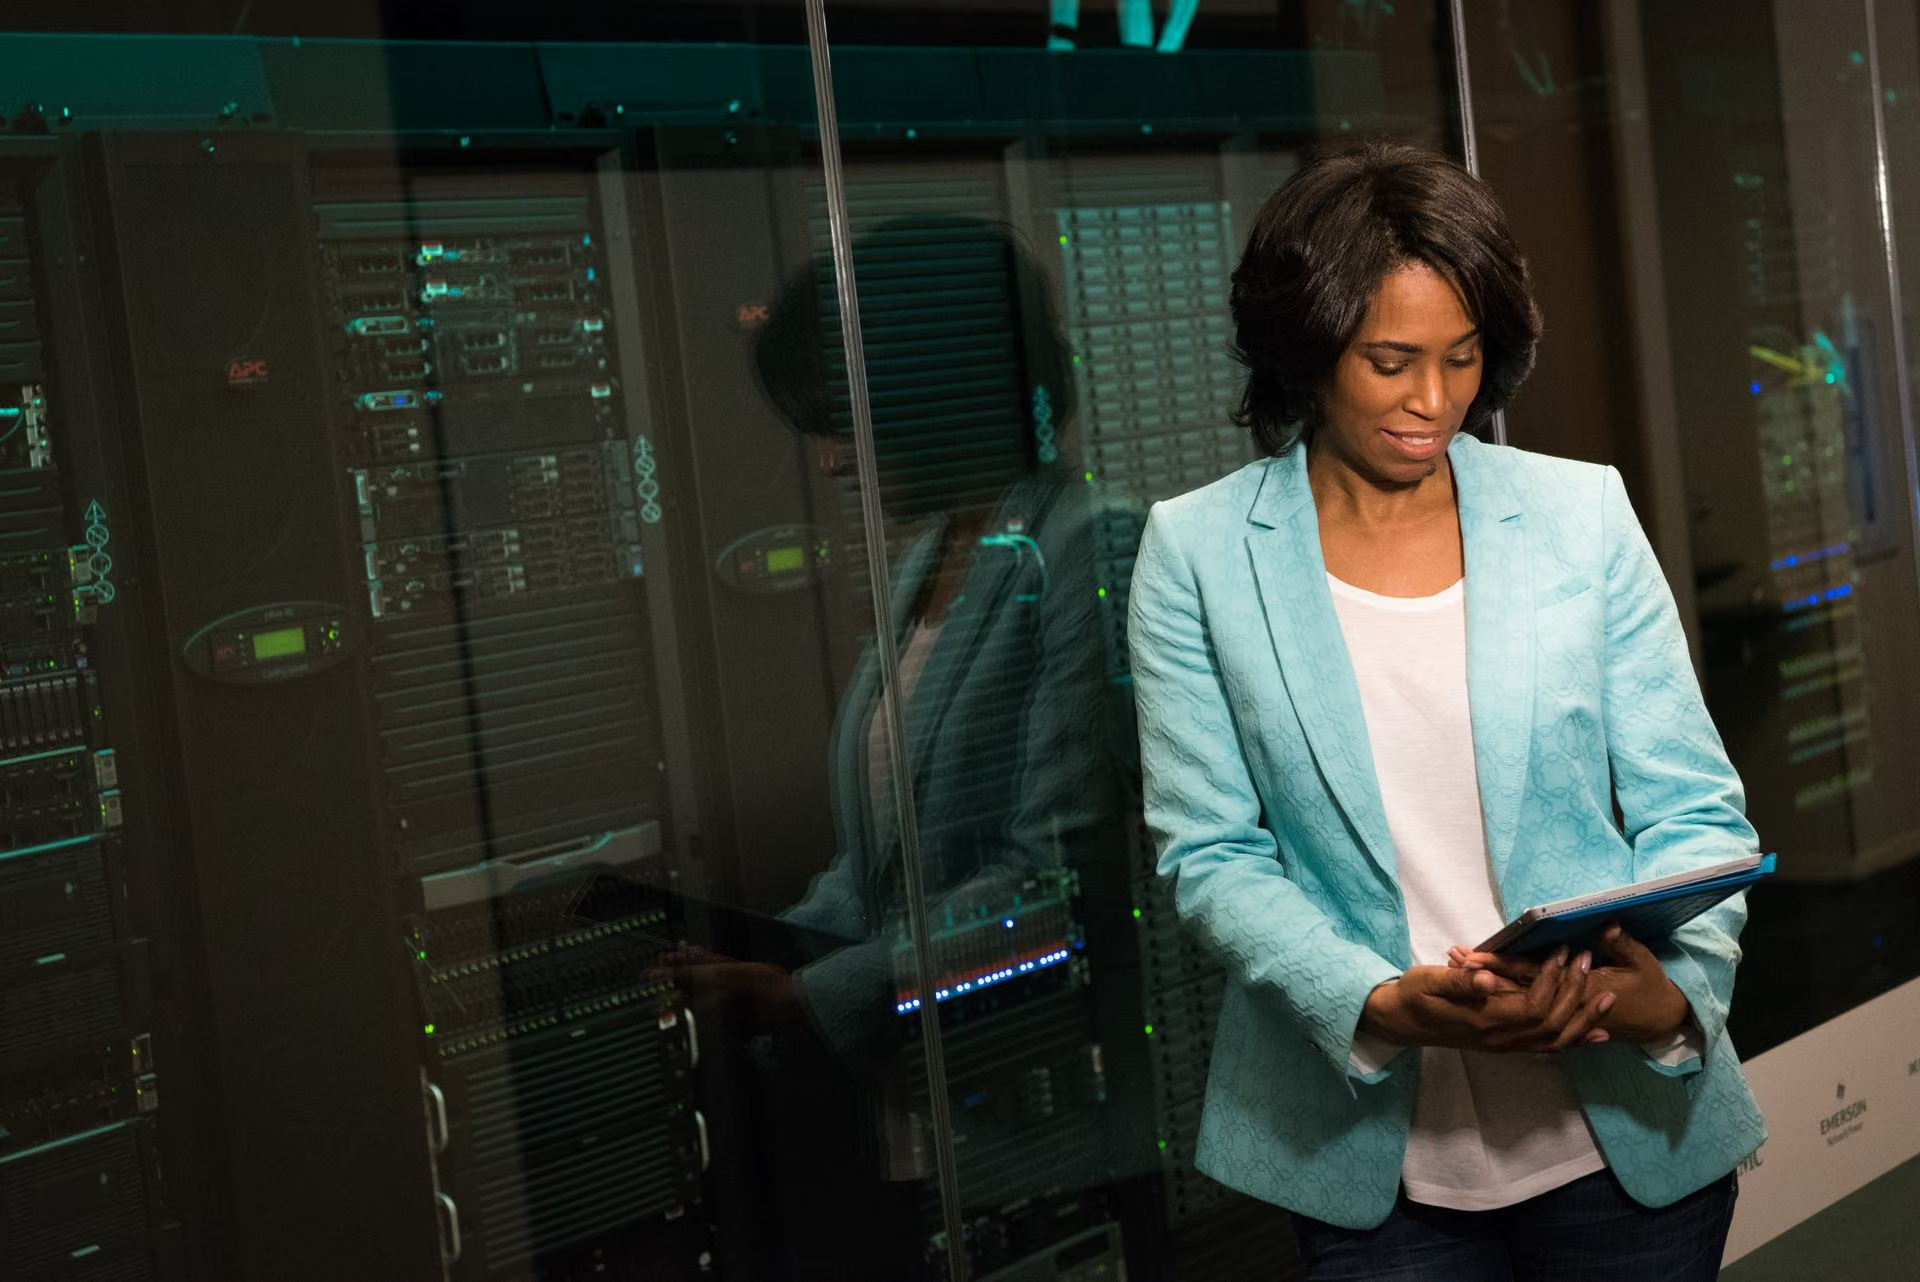
CVE-2026-97631 koduyla izlenen yeni bir güvenlik açığı, UEFI donanım yazılımının PXE sürücüsünde ortaya çıktı. UEFI, bir cihaz açılırken işletim sisteminden önce devreye giren temel yazılım olduğu için buradaki zafiyet sistemin en alt katmanını ilgilendiriyor. Açığı kullanabilmek için saldırganın yerel ağa erişimi olması gerekiyor.
Açık nasıl çalışıyor?
Sorun, PXE sürücüsünün ICMP mesajlarını ele alan bölümünde yer alıyor. PXE, bir cihazın işletim sistemini diskten değil ağ üzerinden yüklemesine imkân veren yöntemdir. Ağdan önyükleme sırasında olağandışı uzunlukta bir ICMP mesajı geldiğinde 504 baytlık bir arabellek taşması meydana geliyor.
Arabellek taşması, verinin kendisine ayrılan alanın dışına yazılması demek. Bu olayda taşan veri sürücünün bağlam yapısını aşıyor ve saldırgan yapının dışındaki bir bölgeye veri yazabiliyor. Saldırının önündeki zorluk, hedef donanım yazılımının adres alanının tam olarak bilinmesi gerekliliği. Yine de hazırlıklı bir saldırgan bu engeli aşabilir.
Başarılı bir saldırı güven zincirini bozabilir, ayrıca güvenlik çipi olan TPM'e erişim sağlayabilir. Bu durum disk şifreleme anahtarlarının açığa çıkma ihtimalini doğuruyor.
Etkilenen alan çok geniş
EDK II, UEFI'nin referans uygulaması sayılıyor. AMI, Insyde ve Phoenix dahil neredeyse tüm sunucu donanımı üreticileri bu çerçeveyi kullanıyor; bulut sağlayıcıları da aynı yapıya dayanıyor. Bu yüzden açık çok geniş bir alanı ilgilendiriyor. Yalnızca PXE ağ yüklemesi kullanan sistemler etkileniyor; diskten açılan ev bilgisayarları risk altında değil.
Erken açıklama ve yama süreci
Araştırmacılar koordineli açıklamayı Ocak 2027 için planlamıştı. Ancak AMI, açığın ayrıntılı tanımını ve düzeltmesini içeren bir pull request'i planlanandan önce yayımladı. Ardından TianoCore Projesi resmî bir güvenlik bildirisi paylaştı. Böylece yama artık mevcut.
Buna rağmen milyonlarca cihazda donanım yazılımının güncellenmesi aylar alacak. Uzmanlara göre açık eski donanımlarda yıllarca kalabileceği için bir tür “ölümsüz” açığa dönüşebilir. Sistem yöneticileri, üreticilerin güncellemelerini beklerken PXE önyüklemesini kapalı tutabilir.
Teknoloji rehberleri
- 5G nedir, 4.5G'den farkı ne, Türkiye'de durumu nedir?5G, mobil iletişimin beşinci nesli olup 4.5G'ye göre daha yüksek hız, daha düşük gecikme ve daha çok cihaz bağlantısı hedefler. Türkiye'deki güncel hizmet durumunu Bilgi Teknolojileri ve İletişim Kurumu ile operatörlerden kontrol edin.
- Güçlü şifre nasıl oluşturulur, iki adımlı doğrulama nedir?Güçlü şifre uzun, tahmin edilemez ve her hesapta farklı olan şifredir. İki adımlı doğrulama, şifreye ek olarak ikinci bir kanıt isteyerek hesabınızı şifre ele geçirilse bile korur.
- Güçlü bir şifre nasıl oluşturulur?Güçlü şifre uzun, tahmin edilemez ve her hesapta farklı olandır. En az 14-16 karakterlik rastgele bir parola ya da birkaç kelimelik bir parola cümlesi seçin; bir parola yöneticisi ve iki adımlı doğrulama ekleyin.
Yorumlar
Yorum yazmak için giriş yap.